






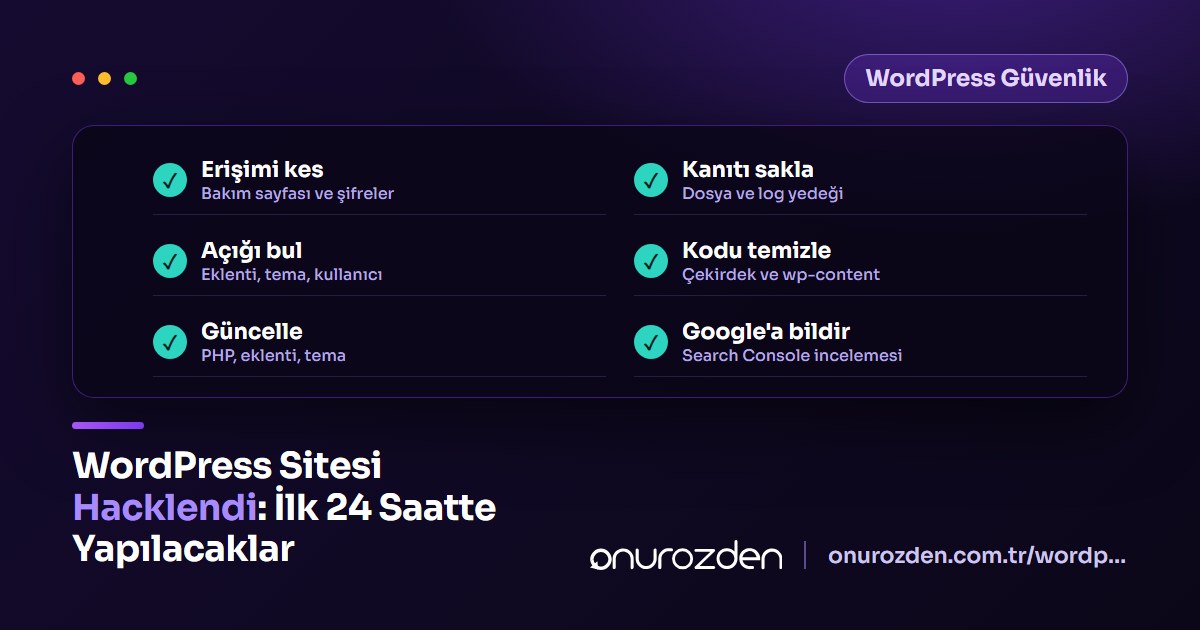
WordPress siteniz hacklendiyse ilk iş, saldırganın erişimini kesmek ve mevcut durumun bir kopyasını almaktır; temizlik bu iki adımdan sonra başlar. Panik içinde dosya silmek, şifreleri rastgele değiştirmek ya da hemen eski yedeğe dönmek, açığın nerede olduğunu gösteren izleri yok eder. Aşağıdaki sıra, bir sitenin ilk 24 saat içinde güvenli biçimde ayağa kalkması için uyguladığımız müdahale planıdır.
Siteniz hacklendiğini nasıl anlarsınız?
En sık görülen belirti, ziyaretçinin bilmediğiniz bir siteye yönlendirilmesidir. Bu yönlendirme bazen yalnız mobilde ya da yalnız Google'dan gelen ziyaretçide çalışır, bu yüzden siz kendi bilgisayarınızda fark etmeyebilirsiniz. Diğer işaretler şunlardır:
- Google sonuçlarında sitenizin altında yabancı dilde başlıklar ya da ilaç, kumar benzeri spam sayfalar görünür.
- Tarayıcı ya da Google, "Bu site saldırıya uğramış olabilir" uyarısı gösterir.
- Yönetici panelinde tanımadığınız bir kullanıcı hesabı belirir.
- Hosting firması hesabınızı zararlı yazılım gerekçesiyle askıya alır ya da e-posta gönderimini durdurur.
- Sitede açıklanamayan yavaşlama ve sunucu kaynak uyarıları başlar.
İlk saat: erişimi kesin ve kanıtı saklayın
İlk saatin amacı zararı durdurmaktır. Siteyi bakım sayfasına alın ki ziyaretçiler zararlı yönlendirmeye uğramasın. Ardından tüm dosyaların ve veritabanının o anki halinin tam kopyasını alın ve bu kopyayı ayrı bir klasöre koyun. Bu kopya temiz değildir; amacı, saldırının nereden geldiğini incelemektir.
Daha sonra şu şifreleri sırayla değiştirin: hosting paneli, FTP ve SFTP hesapları, veritabanı kullanıcısı, tüm WordPress yönetici hesapları. Veritabanı şifresini değiştirdiğinizde wp-config.php dosyasındaki değeri de güncellemeyi unutmayın; aksi halde site veritabanı bağlantı hatası verir.
2-6. saat: açığın nereden geldiğini bulun
Temizlikten önce saldırganın içeri nasıl girdiğini bulmak gerekir, yoksa aynı kapıdan tekrar girer. Örneğin bir kurumsal sitede güncellenmemiş bir form eklentisi, dışarıdan dosya yüklemeye izin veriyorsa, temizlenen site iki gün sonra aynı dosyayla yeniden enfekte olur. İnceleme için şu tabloyu kullanabilirsiniz:
| Kontrol | Nereye bakılır | Ne aranır |
|---|---|---|
| Erişim kayıtları | Hosting paneli, raw access log | wp-content altındaki bilinmeyen PHP dosyalarına POST istekleri |
| Eklenti ve tema sürümleri | Yönetici paneli, Eklentiler sayfası | Uzun süredir güncellenmemiş ya da geliştiricisi bırakılmış eklentiler |
| Kullanıcılar | Kullanıcılar sayfası ve wp_users tablosu | Yakın tarihte açılmış yönetici hesapları |
| Son değişen dosyalar | Dosya yöneticisi, değiştirilme tarihi | Son günlerde değişmiş çekirdek dosyaları ve uploads içindeki PHP dosyaları |
6-18. saat: zararlı kodu temizleyin
Temizlik üç katmanda yapılır. Önce WordPress çekirdek dosyaları resmi paketten yeniden yüklenir; wp-admin ve wp-includes klasörleri tamamen değiştirilir. Sonra eklenti ve temalar kendi resmi kaynaklarından temiz kopyayla değiştirilir; kullanılmayan eklenti ve temalar silinir. Son olarak uploads klasöründe PHP dosyası aranır, çünkü bu klasörde normalde yalnız görsel ve belge bulunur.
find wp-content/uploads -name "*.php" -type f
grep -rl "base64_decode(" wp-content --include=*.php
İlk komut uploads klasöründe olmaması gereken PHP dosyalarını listeler. İkinci komut, zararlı kodda sık kullanılan şifreli çalıştırma kalıbını içeren dosyaları bulur; çıkan her dosya tek tek incelenir, çünkü bazı meşru eklentiler de bu fonksiyonu kullanır. Veritabanında da wp_options ve wp_posts tablolarına eklenmiş script etiketleri kontrol edilir.
18-24. saat: güncelleyin, güvenliği güçlendirin, Google'a bildirin
Temizlik bittikten sonra WordPress, tüm eklentiler, tema ve PHP sürümü güncellenir. Yönetici girişine iki adımlı doğrulama eklenir, dosya düzenleme panelden kapatılır ve güvenlik anahtarları wp-config.php içinde yenilenir. Site temiz görünüyorsa bakım sayfası kaldırılır.
Google uyarı verdiyse Search Console'da Güvenlik Sorunları raporundan inceleme isteği gönderilir. Spam sayfaları dizine girdiyse bu sayfaların 404 ya da 410 döndüğünden emin olunur. Daha geniş önlemler için WordPress güvenlik optimizasyonu rehberimize göz atabilirsiniz.
Sık yapılan hatalar
- Hemen eski yedeğe dönmek: Açık kapanmadığı için site kısa sürede yeniden ele geçirilir. Önce açığı bulun.
- Yalnız WordPress şifresini değiştirmek: Saldırgan çoğu zaman FTP ya da veritabanı erişimini de elinde tutar.
- Güvenlik eklentisinin taramasına güvenip bırakmak: Eklentiler bilinen kalıpları bulur; yeni ya da gizlenmiş kod gözden kaçabilir.
- Kayıtları silmek: Erişim kayıtları olmadan saldırının kaynağını kanıtlamak ve kapatmak zorlaşır.
Uzmana ne zaman başvurmalısınız?
Site e-ticaret yapıyorsa, müşteri verisi barındırıyorsa ya da temizlikten sonra enfeksiyon geri geliyorsa işi uzmana bırakmak zaman kazandırır. Türkiye'de pek çok işletme sitesini hafta sonu ya da gece fark ettiği saldırıyla kaybediyor; bu yüzden müdahalenin saatine değil, adımların sırasına odaklanmak önemlidir. Hacklenen sitenizin temizlenmesi ve açığın kapatılması için WordPress teknik destek sayfamızdan acil müdahale talebi oluşturabilirsiniz.
Hacklenen WordPress sitesini kapatmalı mıyım?
Ziyaretçiye zararlı yönlendirme ya da virüs gösteriyorsa evet; bakım sayfasına almak hem ziyaretçiyi hem de Google'daki itibarınızı korur.
Hosting firması siteyi temizler mi?
Çoğu hosting firması hesabı askıya alır ya da tarama raporu verir, ancak kod düzeyinde temizlik ve güvenlik açığının kapatılması genellikle site sahibine kalır.
Yedekten geri dönmek yeterli mi?
Tek başına yetmez. Saldırganın girdiği açık kapanmadan geri yüklenen site birkaç gün içinde yeniden ele geçirilebilir.
Google uyarısı ne kadar sürede kalkar?
Temizlikten sonra Search Console üzerinden inceleme istendiğinde değerlendirme genellikle birkaç gün içinde tamamlanır.